같은 모델이라도 결과가 다른 이유. 에이전트 · 하네스 · MCP · 제로 트러스트 · 멀티 에이전트, 다섯 층으로 읽는 기업 에이전트
2026년 10월 7일 | SKYWARE INSIGHT
“AI 에이전트를 도입했는데 기대만큼 일을 못 한다”는 이야기가 늘고 있습니다. 원인은 대부분 모델 바깥에 있습니다. 같은 모델을 써도 어떤 회사는 매일 아침 운영 보고서를 자동으로 받고, 어떤 회사는 챗봇 수준에서 멈춥니다. 차이는 모델을 감싸고 있는 바깥 구조, 즉 하네스와 연결 규격, 권한 설계에서 갈립니다.
이 글은 기업 에이전트를 다섯 층으로 나누어 설명합니다. 에이전트(일하는 주체), 하네스(일하게 만드는 틀), MCP(도구를 붙이는 규격), 제로 트러스트(권한과 기록), 그리고 그 위에서 에이전트가 에이전트에게 일을 시키는 멀티 에이전트입니다. 설명에는 하나의 예시를 끝까지 씁니다. “어제 발생한 메시지 발송 실패를 분석해서 운영 보고서를 만들어 줘.”
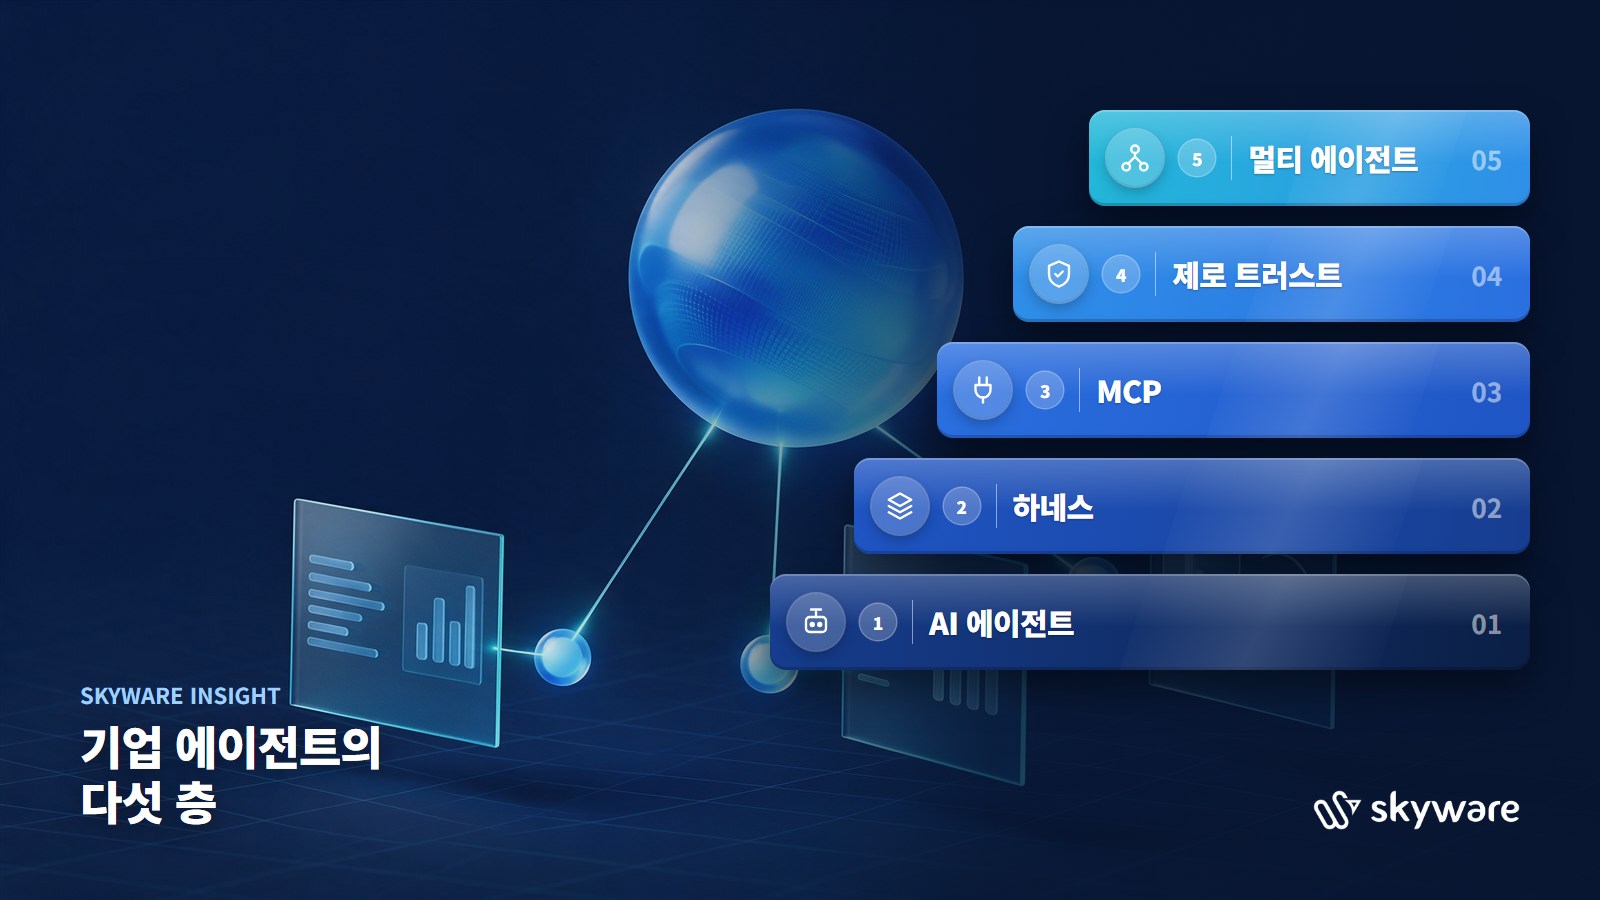
도식 1 · 기업 에이전트의 다섯 층
- 5멀티 에이전트05팀장 에이전트가 역할별로 일을 나누고, 위임할수록 권한은 줄어든다
- 4제로 트러스트04에이전트마다 신원 · 최소 권한 · 실행 승인 · 접근 기록을 MCP 서버와 API에서 강제한다
- 3MCP03sOMP · SCOS · 모니터링 같은 기업 시스템을 표준 도구로 노출한다
- 2하네스02도구 정의 · 컨텍스트 관리 · 승인 지점 · 되돌리기 · 평가 루프 · 모델 바깥의 모든 것
- 1AI 에이전트01목표를 받아 계획하고, 도구를 부르고, 결과를 보고 다음 작업을 고르는 주체
아래 층이 있어야 위 층이 선다. 에이전트 없이 하네스가 없고, 권한 통제 없이 멀티 에이전트는 위험하다.
01. 에이전트 · 목표를 받아 스스로 작업을 잇는 주체
챗봇은 질문에 답하고 끝납니다. 에이전트는 목표를 받으면 계획을 세우고, 필요한 데이터를 조회하고, 결과를 보고 다음 작업을 고릅니다. 발송 실패 분석을 맡기면 발송 결과 로그를 가져오고, 오류 코드별로 묶고, 통신사 장애 공지와 대조하고, 보고서 초안을 쓰고, 근거가 부족하면 다시 조회합니다.
여기서 결정적인 변화는 모델이 외부 시스템을 호출할 수 있게 됐다는 점입니다. 이 순간부터 “AI가 무엇을 아는가”보다 “AI가 무엇을 실행할 수 있는가”가 설계의 중심이 됩니다. 나머지 네 층은 모두 이 질문에 답하기 위한 장치입니다.
02. 하네스 · 모델을 감싸 일하게 만드는 틀
하네스(harness)는 모델 바깥에서 돌아가는 모든 것입니다. 같은 모델이라도 결과가 천차만별인 이유가 여기에 있습니다.
- 도구 정의에이전트에게 어떤 도구를 어떤 설명과 함께 보여 줄지. 설명이 모호하면 엉뚱한 도구를 부릅니다.
- 컨텍스트 관리긴 작업에서 무엇을 기억하고 무엇을 버릴지. 로그 수만 줄을 통째로 넣으면 앞부분을 잊습니다.
- 승인 지점어디서 멈추고 사람에게 확인받을지. 조회는 자동, 재발송은 승인.
- 되돌리기 · 재시도틀렸을 때 어떻게 복구하고 몇 번까지 다시 시도할지.
- 평가 · 기록결과를 무엇으로 검증하고 어떤 로그를 남길지.
코딩 에이전트인 Claude Code가 “파일을 읽고 → 고치고 → 테스트를 돌리고 → 실패하면 다시 고치는” 흐름을 안정적으로 반복하는 것은 모델이 특별해서라기보다 이 루프를 하네스가 잡아 주기 때문입니다. 스카이웨어가 개발 업무에서 Claude Code를 쓰며 확인한 것도 같습니다. 어떤 작업을 맡길지보다, 테스트를 언제 돌리고 운영 반영을 어디서 사람이 확인할지를 정하는 쪽이 결과를 더 크게 바꿨습니다.
03. MCP · 하네스가 기업 시스템을 붙이는 공통 규격
발송 실패를 분석하려면 에이전트가 통합 메시징 시스템(sOMP)의 발송 결과, 모니터링 지표, 통신사 장애 공지, 과거 처리 이력에 접근해야 합니다. 예전에는 시스템마다 연동 코드를 따로 짰습니다. MCP(Model Context Protocol)는 “이 시스템이 제공하는 도구와 데이터는 이것이고, 이렇게 호출한다”를 표준 형식으로 내보내는 규약입니다.
sOMP에 MCP 서버를 하나 붙이면 어떤 에이전트든 같은 방식으로 ‘발송 결과 조회’ 도구를 쓸 수 있고, SCOS에 붙이면 ‘주문 조회’를, 모니터링에 붙이면 ‘지표 조회’를 쓸 수 있습니다. 즉 MCP는 하네스의 도구 정의 층을 기업 시스템 쪽에서 표준화한 것입니다.
편해진 만큼 위험도 같이 커집니다. MCP 서버가 ‘발송 결과 조회’와 ‘재발송’을 함께 내놓으면 에이전트는 둘 다 부를 수 있습니다. 외부 문서에 숨은 지시(프롬프트 인젝션)에 속아 재발송을 부를 수도 있습니다. 어떤 도구를 열지가 곧 보안 설계가 됩니다.
04. 제로 트러스트 · 에이전트를 직원처럼 통제
제로 트러스트는 “내부망이라고 믿지 말고 매번 신원과 권한을 검증하라”는 원칙입니다. 에이전트가 MCP로 시스템에 붙는 순간 에이전트도 하나의 접근 주체가 되므로 같은 원칙을 적용해야 합니다.
- 독립된 신원 어느 에이전트가 어느 사용자를 대신해 호출했는지 구분합니다.
- 최소 권한 보고서용 에이전트에는 조회 도구만. ‘재발송’은 아예 보이지 않게 합니다.
- 실행 승인 발송 · 결제 · 삭제는 MCP 서버 쪽에서 승인 토큰 없이는 거부합니다.
- 접근 기록 어떤 도구를 어떤 입력으로 불렀는지 감사 로그를 남깁니다.
이 통제는 프롬프트(“재발송은 하지 마”) 대신 MCP 서버와 API의 권한 체계에서 강제해야 합니다. 지시문은 속일 수 있지만 권한이 없는 호출은 실행되지 않습니다. 미국 NIST가 2026년 AI 에이전트의 신원 · 권한 부여 · 접근 위임 · 기록을 다룬 개념 문서와 에이전트 토큰 보안 지침(IR 8587)을 낸 것도 이 지점입니다.
05. 멀티 에이전트 · 에이전트가 에이전트에게 일을 시킨다
실제 업무는 한 에이전트가 다 하지 않습니다. 사람 조직처럼 팀장 역할의 에이전트가 일을 쪼개어 역할별 서브에이전트에게 나눠 주고, 결과를 모아 최종 답을 냅니다. 발송 실패 분석을 팀으로 꾸리면 이렇게 됩니다.
도식 2 · 발송 실패 분석을 맡은 에이전트 팀
- 로그 수집 에이전트발송 결과 · 오류 코드 · 통신사별 집계MCP: sOMP 발송 결과 조회 · 모니터링 지표권한: 조회
- 원인 분류 에이전트실패 유형 분류 · 과거 사례 대조 · 원인 후보MCP: 장애 이력 · 사내 문서 검색권한: 조회
- 보고서 작성 에이전트요약 · 확인 필요 항목 · 권고안 초안MCP: 문서 템플릿 · 보고서 저장(초안함)권한: 초안 저장
권한은 위임될 때마다 줄어들기만 합니다. 팀장이 “재발송해”라고 시켜도 조회 권한뿐인 서브에이전트는 실행하지 못하고, 모든 호출은 “담당자 → 팀장 → 서브에이전트” 경로로 기록됩니다.
나누는 이유는 세 가지입니다. 긴 작업을 한 에이전트에 다 맡기면 기억(컨텍스트)이 넘쳐 앞부분을 잊지만 나누면 각자 자기 몫만 기억하면 됩니다. 역할마다 도구와 권한을 다르게 줄 수 있습니다. 서로 독립이라 병렬로 돌릴 수 있고, 하나가 틀려도 검증 에이전트가 잡습니다. Claude Code가 복잡한 작업에서 조사용 서브에이전트를 따로 띄워 코드베이스를 훑게 하고 본 작업은 결과만 받아 이어 가는 것이 같은 구조입니다.
조심할 점도 있습니다. 에이전트끼리 서로 확인해 주면서 같이 틀리는 ‘합의 착각’이 생깁니다. 검증 에이전트에게는 다른 에이전트의 말 대신 실제 로그와 숫자를 보게 해야 합니다. 그리고 단계가 늘수록 비용과 시간이 곱으로 늘어납니다. 가트너가 2027년 말까지 에이전틱 AI 프로젝트의 40% 이상이 비용과 불분명한 사업 가치 때문에 취소될 것이라고 본 이유이기도 합니다. 두세 에이전트로 끝날 일을 열 개로 쪼개지 않는 것도 설계입니다.
06. 다섯 층을 한 흐름으로
에이전트가 목표를 받고하네스가 계획 · 도구 · 승인 · 기록 루프를 돌리고MCP가 기업 시스템을 표준 도구로 열고제로 트러스트가 도구마다 권한을 강제하고팀장 에이전트가 역할별로 위임한다
그래서 기업 AX의 실제 작업은 우리 시스템을 MCP로 어디까지 열고, 하네스에서 어디에 승인을 두고, 권한을 어떻게 자를 것인가를 설계하는 일입니다. 이 설계는 기존 업무 시스템의 API, 데이터 구조, 권한 체계를 아는 쪽이 할 수 있습니다.
스카이웨어가 20년 넘게 커머스 · 메시징 · 업무 시스템을 구축하고 운영해 온 경험을 AX로 잇는다고 말하는 이유가 여기에 있습니다. sOMP와 SCOS에 어떤 도구를 열고 어디에 승인을 둘지는, 그 시스템을 만든 쪽이 가장 정확하게 그을 수 있는 선입니다.
에이전트의 성능은 하네스가, 안전은 권한 설계가 결정합니다.
참고: Gartner, 「Gartner Predicts Over 40% of Agentic AI Projects Will Be Canceled by End of 2027」(2025.06) · NIST NCCoE, ‘Software and AI Agent Identity and Authorization’ 개념 문서(2026.02) · NIST IR 8587(2026.09) · Model Context Protocol 사양